総務省2026年6月8日(月)第22回
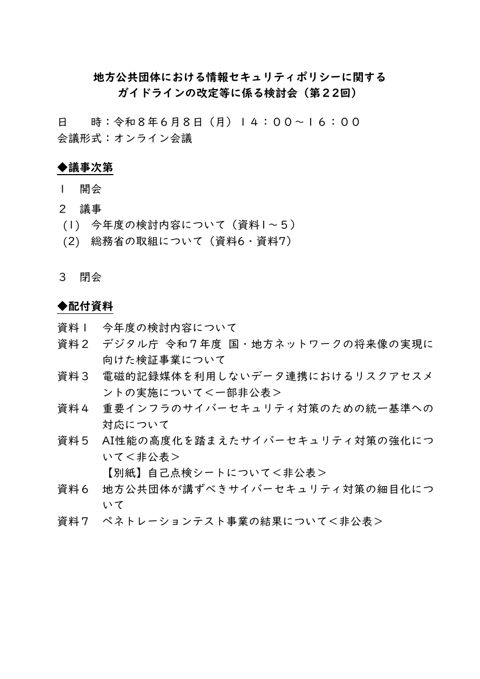
資料3 電磁的記録媒体を利用しないデータ連携におけるリスクアセスメントの実施について
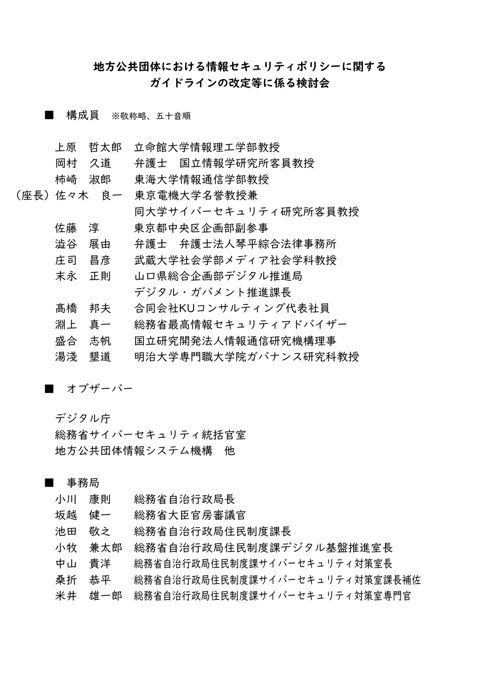
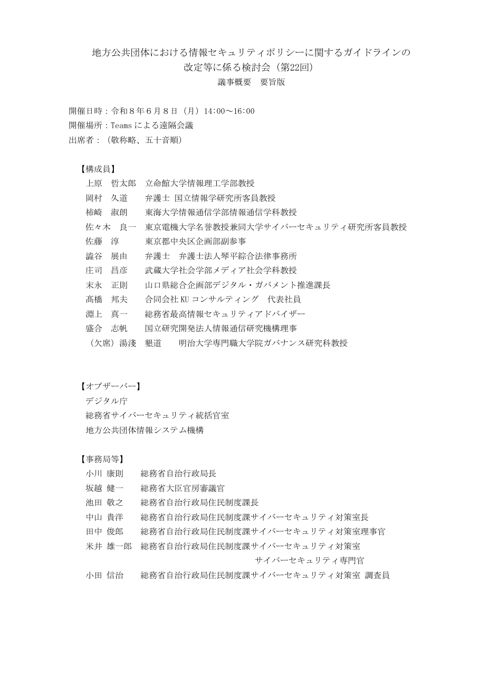
地方公共団体における情報セキュリティポリシーに関するガイドラインの改定等に係る検討会
要旨
令和8年6月8日付の資料で、USBメモリ等を用いないデータ連携モデルにおけるリスクアセスメントの実施方針を示す。クラウドやゼロトラストアーキテクチャを採用した4つの検証モデルに対し、資産ベースと事業被害ベースの両手法で分析を行う。マイナンバー利用事務系への影響を重視し、MITRE ATT&CKに準拠した攻撃ルートを想定して脅威レベルや脆弱性を評価する。実施手順はユースケース整理から始まり、9月以降の結果報告書作成およびガイドライン改定案の検討までを含むスケジュールが提示されている。
要旨は PPPT が本文から AI で作成したものです。数値や条件は原典で確認してください。
この資料の内容
- USBメモリ等不使用の4検証モデルでリスクアセスメントを実施
- 資産ベースと事業被害ベースの両手法で相互補完的に評価
- マイナンバー利用事務系への影響を特に考慮した指標定義
- MITRE ATT&CK準拠の攻撃ルート設計と侵入口点の抽出
- 令和8年9月以降に結果報告書作成とガイドライン反映を検討
PDF は soumu.go.jp が公開しているものです。PPPT が公開するのは表紙・要約・検索語の該当箇所の抜粋だけで、本文は検索のために解析しています。