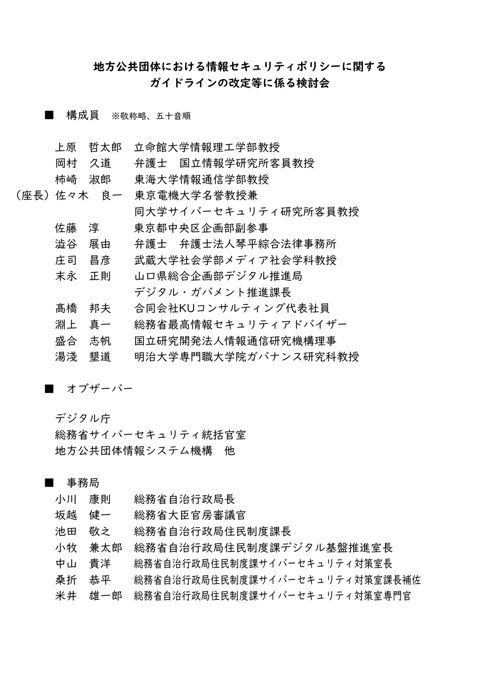
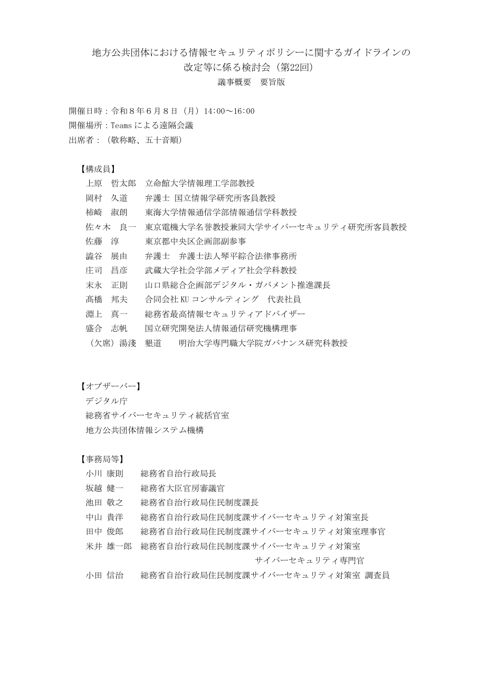
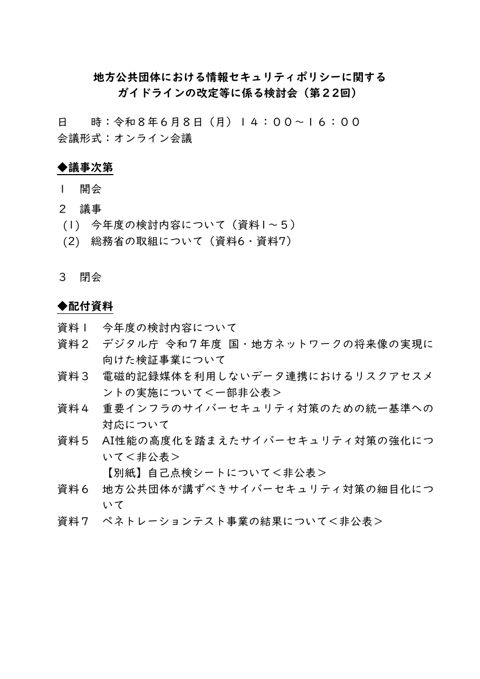
総務省2026年6月8日(月)第22回
資料1 今年度の検討内容について
地方公共団体における情報セキュリティポリシーに関するガイドラインの改定等に係る検討会
要旨
令和8年6月8日付の資料で、地方公共団体向け情報セキュリティポリシーガイドラインの今年度改定における検討内容を示す。ゼロトラストアーキテクチャに基づくデータ連携モデルへのリスクアセスメント結果の反映、重要インフラ統一基準を踏まえた組織統治等の明記、AI活用に伴う委託先管理や脆弱性管理等の対策強化を論点とする。令和8年度内に検証事業の結果分析や意見照会を経て、第22回から第25回の検討会で改定案を検討し、次年度に反映するスケジュールが提示されている。
要旨は PPPT が本文から AI で作成したものです。数値や条件は原典で確認してください。
この資料の内容
- ゼロトラスト検証結果のリスクアセスメント実施
- 重要インフラ統一基準対応を基本方針等に明記
- AI活用に伴う委託先・構成管理の計画的推進
- R8年度内4回の検討会で改定案を検討
PDF は soumu.go.jp が公開しているものです。PPPT が公開するのは表紙・要約・検索語の該当箇所の抜粋だけで、本文は検索のために解析しています。