法務省2026年3月12日(木)第9回
(資料4)認証事業者に望まれるセキュリティ基準について(案)
ODR推進会議
要旨
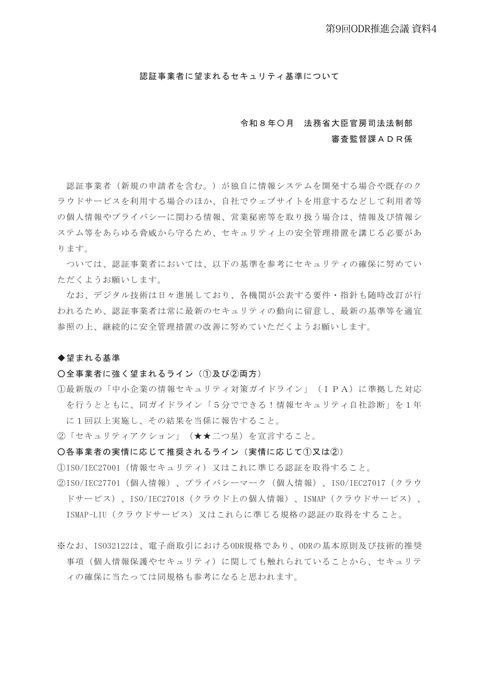
第9回ODR推進会議資料4は、認証事業者に望まれるセキュリティ基準について示す。個人情報を取り扱う事業者に対し、第三者機関による審査・認証の受審を推奨する。具体的には、JIS Q 15001に基づくプライバシーマーク制度への加入や、ISO/IEC 27001等の情報セキュリティマネジメントシステム規格の取得が挙げられる。また、これらの基準を満たすことで、消費者からの信頼確保や事故発生時の責任所在の明確化につながると説明している。技術進歩に伴い最新の基準を確認し、継続的な改善を求める内容である。
要旨は PPPT が本文から AI で作成したものです。数値や条件は原典で確認してください。
この資料の内容
- 個人情報保護方針の公表と第三者認証の受審
- JIS Q 15001に基づくプライバシーマーク取得
- ISO/IEC 27001等のISMS規格の適合性確認
- 技術進展に応じた最新基準への継続的対応
PDF は moj.go.jp が公開しているものです。PPPT が公開するのは表紙・要約・検索語の該当箇所の抜粋だけで、本文は検索のために解析しています。