総務省2026年3月16日(月)第21回
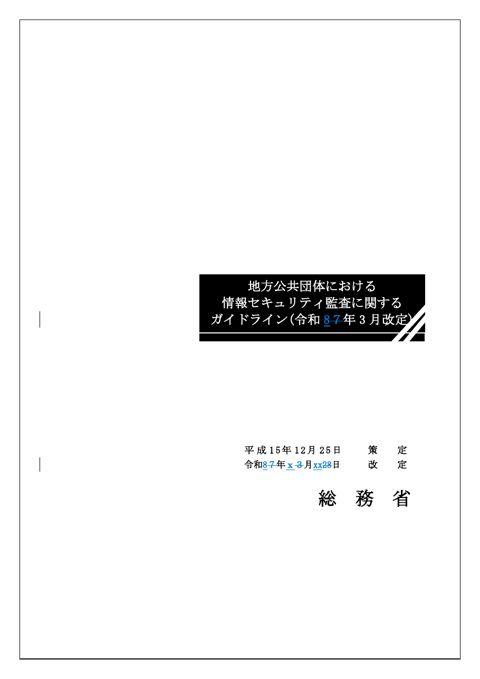
参考資料2 【見え消し版】監査ガイドライン改訂案
地方公共団体における情報セキュリティポリシーに関するガイドラインの改定等に係る検討会
要旨
総務省が策定した「地方公共団体における情報セキュリティ監査に関するガイドライン」の令和8年3月改訂案(見え消し版)である。本資料は、自治体DX・情報化推進概要に基づき、都道府県で97.9%、市区町村で57.4%の実施率を踏まえ、標準的な監査手順と385項目の監査項目を示す。内部・外部監査の意義や助言型・保証型の違いを整理し、クラウドサービス利用時の追加監査項目やα’・β・β’モデル等の別枠規定を含める。監査結果への対応として半年から1年毎のフォローアップを定め、行政の透明性と脆弱性情報保護のバランスを考慮した公開範囲の検討を促している。
要旨は PPPT が本文から AI で作成したものです。数値や条件は原典で確認してください。
この資料の内容
- 監査項目は385項目、実施率は都道府県97.9%
- フォローアップ監査は半年から1年毎に実施
- クラウド利用時等の追加監査項目を新設
- 外部監査人の調達方式にプロポーザル等明記
- 監査結果公開は不開示情報の取扱いを踏まえる
PDF は soumu.go.jp が公開しているものです。PPPT が公開するのは表紙・要約・検索語の該当箇所の抜粋だけで、本文は検索のために解析しています。