特許庁 — 産業構造審議会 知的財産分科会 不正競争防止小委員会 第25回 会議資料 p.190
取引先における秘密情報の漏えいリスクを低減するため、取扱者の限定やアクセス権限の自社管理、サプライチェーン全体での遵守状況の監査が重要である。
タグ: 情報セキュリティ, 秘密情報管理, サプライチェーン, リスク管理, 契約管理
このスライドの図表
- [text_block] 取扱者の限定に関する導入文
- [text_block] 取扱者限定の具体例(枠囲み)
- [text_block] サプライチェーン対策に関する説明
抽出テキスト
第3章 秘密情報の分類、情報漏えい対策の選択及びそのルール化 3-4 具体的な情報漏えい対策例 (3)取引先に向けた対策 b. 取引先での秘密情報の取扱者の限定 ○ 取引先において、秘密情報の取扱者が不必要に増えると、その分管理が行き届きにくくなり、漏えいのリスクが高まると考えられます。したがって、取引先において秘密情報を取り扱う者を限定することが重要です。 具体例 ➢ 契約書等において、取引先における秘密情報の取扱者を指定する。その際、取扱者を変更する場合には、自社の許可が必要である旨契約書に規定する。 ➢ 契約後の秘密情報のアクセスについては自社サーバを利用することとし、そのアクセス権限を自社で管理する。(その際、サーバへのアクセスログを記録・確認することは、③「視認性の確保」にも資するものと考えられる。) ○ サプライチェーン間での秘密情報の受け渡しの機会が増えていることから、秘密情報の受け渡しに関しては、重要度に合わせた組織内部での管理・取扱いの手順を定めるとともに、委託先等の取引先の関係者にこれを遵守させる必要があります。対策が脆弱な取引先から秘密情報が漏えいしないように、その対策状況を踏まえて提供する秘密情報の範囲を制限する、委託その他の契約時に合意した基準・規定に基づいて提供先(取引先)における遵守状況を監査できるようにするといったサプライチェーン対策を講じることが重要です。 95
戻る
特許特許庁2024年1月
産業構造審議会 知的財産分科会 不正競争防止小委員会 第25回 会議資料p.190/378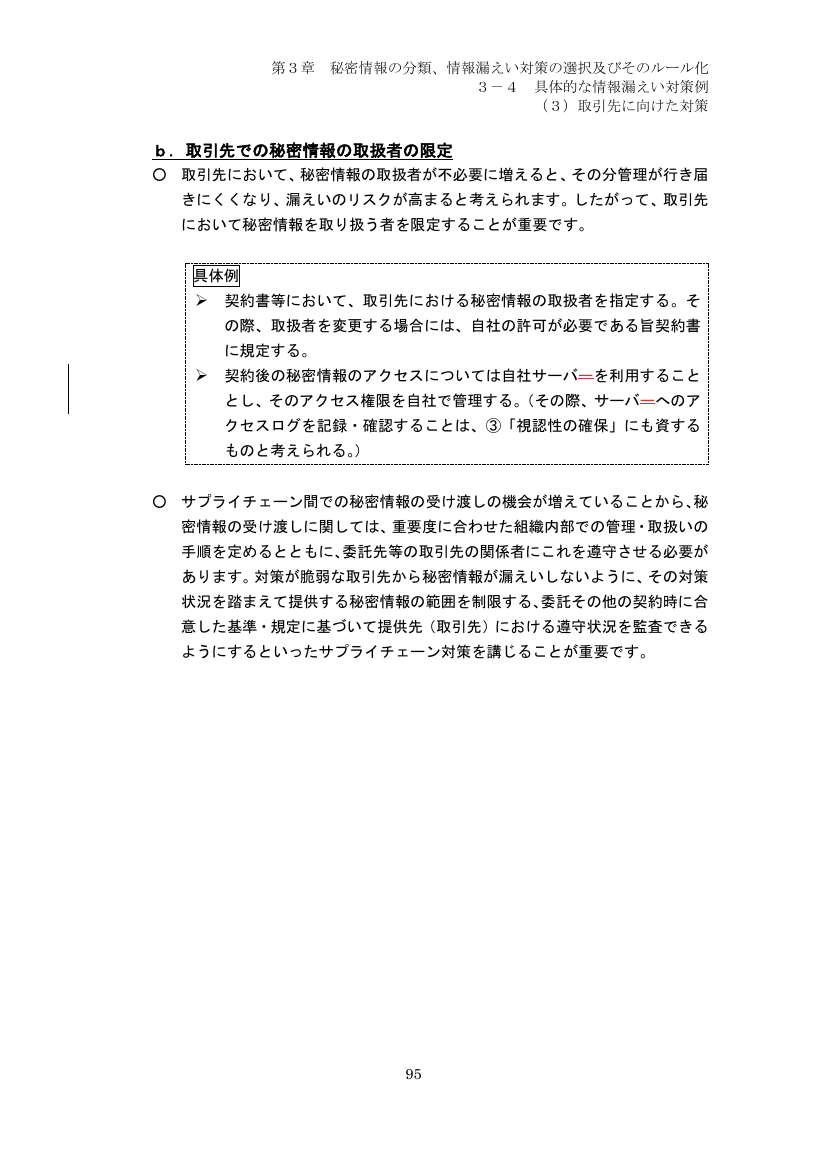
190 / 378