デジタル庁 — 先進的AI利活用アドバイザリーボード 第3回 会議資料 p.125
生成AI提供者が実施すべきリスク監視、利用者への周知、知的財産権対策、および権利侵害発生時の適切な対応について規定している。
タグ: 生成AI, リスク管理, 情報セキュリティ, 知的財産権, 利用者保護, ガイドライン
このスライドの図表
- [text_block] 生成AI提供者におけるリスク管理、レビュー、利用者対応、および知的財産権対策に関する詳細なガイドライン記述。
- [text_block] セキュリティリスク対応に関する詳細ガイドラインへの参照注釈。
抽出テキスト
○ プロンプト・出力結果等の利用ログが取得できる場合はサンプルチェックを行い、個人情報の目的外利用が疑われるケースが発生していないか、生成AIシステムで想定される入力範囲を超えた要機密情報が含まれていないか、プライバシー侵害が発生していないかを検知する ○ また、利用者へのアンケート・利活用実態状況調査で同様の事象が発生していないかを確認する。 ● 生成AIシステムに対する最新のリスク(攻撃手法の多様化など)及びその対応策の動向を確認し、必要な対応を行う。41 例えば、以下のような内容や方法が考えられる。 ○ 情報セキュリティインシデント(JIS Q 27000:2019における情報セキュリティインシデントをいう。)や生成AIシステム特有のリスクケース事例や開発者のモデルの脆弱性に関するレポート等を定期的に確認し、必要な対応を行う。 ● 生成AIシステムの入出力に関して有用性や問題点などのレビューを行い、必要に応じて、利用者への周知をする。 例えば、以下のような内容や方法が考えられる。 ○ 生成AIシステムへの入出力及び判断根拠等を確認し、有用性に関する効果的な利用方法、問題点に関する注意喚起等を実施する。 ○ また、利用者へのアンケート・利活用実態状況調査で有用性や問題点を共有してもらう。 ● 利用者に対し、知的財産権等に係る対策の取組として、利用規約等を提示するとともに、可能な範囲でモデルにおける知的財産権等の侵害等防止のための仕組みに関する情報提供を行う。 ● 提供する生成AIシステムを通じて第三者への権利侵害等が生じていることを認識、又は客観的に認識可能となった場合には、是正等の合理的な措置を講じることが求められ得る。なお、個別具体の事案によっては、認識可能となった時点以降に必要な措置が講じられなかったことが考慮要素となり、責任を問われる可能性が高まる場合があることにも注意が必要である。 41 生成AIシステムに対する一般的なセキュリティリスクへの対応の詳細につき、LLMに関しては、AIのセキュリティ確保のための技術的対策に係るガイドラインの「3.4 AI提供者における対策」や「3.5 AI開発者・提供者に係るその他の基本的な対策等」、「別添(付属資料)」等、AI提供時のセキュリティ対策として考えられる対策の内容も確認されたい。 45
戻る
デジデジタル庁2026年3月
先進的AI利活用アドバイザリーボード 第3回 会議資料p.125/152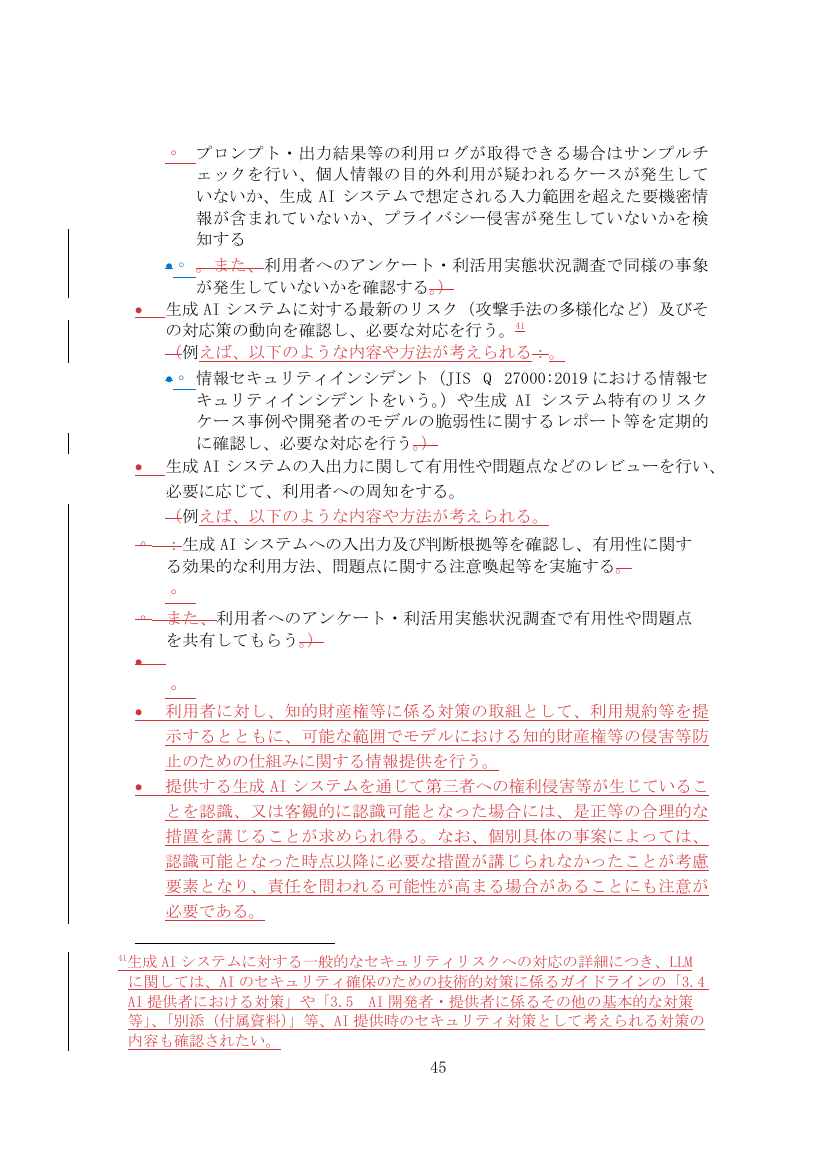
125 / 152