デジタル庁 — 先進的AI利活用アドバイザリーボード 第3回 会議資料 p.124
政府における生成AIシステム提供者が、リリース後に実施すべき運用監視、利用目的の検証、アップデート時の品質確認、アクセス制御等の対応事項を規定している。
タグ: 生成AI, 政府ガイドライン, システム運用, セキュリティ, プライバシー
このスライドの図表
- [text_block] 生成AIシステム提供者の運用に関する対応事項のリスト
抽出テキスト
府における生成AIの企画者の対応事項」として、記載している。 なお、政府職員が自ら生成AIの開発を行う場合の開発者は、AI事業者ガイドライン「第3部 AI開発者に関する事項」に掲げられた取組を行うとする。 6.5 政府における生成AIシステムの提供者の対応事項 生成AIシステムの提供者は、システムのリリース後、以下の取組を実施する。 ① ① システムの運用 ・ 生成AIシステムの出力が期待品質を満たしていること、及びおよび不適切な生成やバイアスが発生していないことを監視する。 (例えば、以下のような内容や方法が考えられる。 ○ プロンプト・出力結果等の利用ログが取得できる場合にサンプルチェックし、生成AIシステムへの入出力及び判断根拠等を定期的にモニタリングし、判断根拠が偏っていないか、特定の文化背景を基にした出力となっていないか等を確認する。 ○ また、利用者へのアンケート・利活用実態状況調査で不適切な生成やバイアスが発生していないかを確認する。 ・ 適切な目的で生成AIシステムが利用されていること、および及び目的外利用がされていないことを定期的に検証する。 (例えば、以下のような内容や方法が考えられる。 ○ プロンプト・出力結果等の利用ログが取得できる場合にサンプルチェックし、業務と関係のない何らかの出力を期待していると思われる入力をしていないこと等を確認する。また、 ○ 利用者へのアンケート・利活用実態状況調査で利用目的等を調査する。 ・ 生成AIモデルのメジャーアップデートが実施される場合や追加的な学習を大規模に行った場合には、生成AIシステムの目的・用途及びコストとの関係も考慮しつつ、利用者への提供前に生成AIシステムの出力が期待品質を満たしていること、及び不適切な生成やバイアスが発生していないこと、セキュリティ対策、非機能要件や必要コストの変化等を確認した上で提供を開始する。 ・ 生成AIシステム及び生成AIシステムが取り扱う情報へのアクセスを許可する主体が確実に制限されるように、アクセス制御機能を適切に運用する。 ・ 個人情報の不適切な取扱いや個人情報・要機密情報の流出、プライバシー侵害がないか確認する。 (例えば、以下のような内容や方法が考えられる。 44
戻る
デジデジタル庁2026年3月
先進的AI利活用アドバイザリーボード 第3回 会議資料p.124/152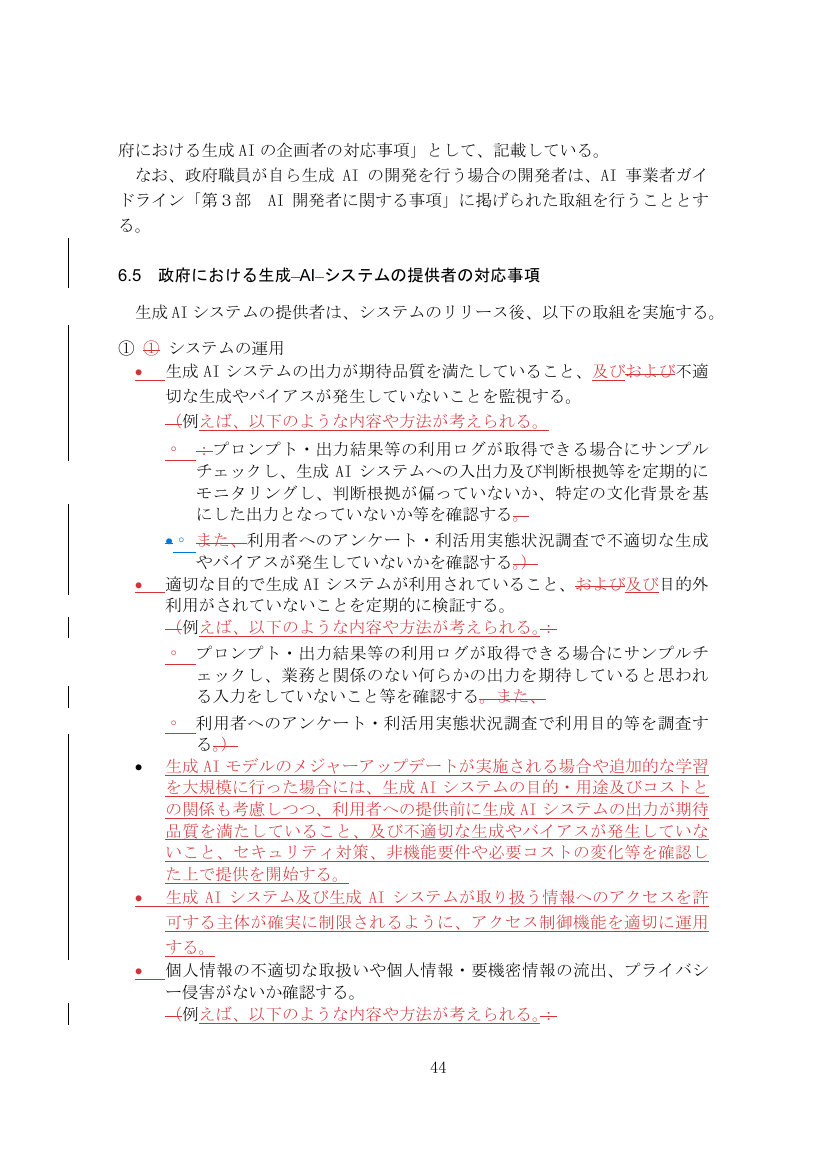
124 / 152