デジタル庁 — 先進的AI利活用アドバイザリーボード 第1回 会議資料 p.38
日本および主要5カ国における政府のAI調達・利用に関するガバナンス、リスク評価、調達基準、運用ルールの比較表。
タグ: AIガバナンス, 政府調達, リスク管理, 国際比較, デジタル政策
このスライドの図表
- [table] 諸外国の政府AI調達利用ルールに関する比較表
抽出テキスト
諸外国における政府のAI調達利用ルールとの比較 [凡例] 規定あり 規定あり(限定的) 具体的な規定なし 評価軸 国名 日本 アメリカ イギリス カナダ※ オーストラリア シンガポール 【組織体制】 政府横断のガバナンス等 各省ごとにCAIOを置き、利用する生成AIを把握。各省は、リスクの高い生成AIの利用についてアドバイザリーボードと協議の上判断 各省庁でCAIOの任命・省庁AIガバナンスボードの設置・CAIO協議会の開催の定めがある。CAIOを核として省庁内連携による効果的なAI調達の促進やAI調達に係る情報や知見を省庁間で共有することが求められている 共同で問題解決する場として、既存の政府横断AIコミュニティを活用することを推奨。省庁間連携、ベストプラクティスの共有を実施。 政府機関による生成AIツールの責任ある利用のため「FASTER」原則*を整理 *Fair(公正性)、Accountable(説明責任)、Secure(安全性)、Transparent(透明性)、Educated(教育)、Relevant(関連性) 各省にてAIに関して、Accountable Officialsを設置。高リスク案件の報告、最新動向の把握や省庁間の窓口を担う 政府機関がAIに係るプロジェクトを開始する際、政府内の専門機関にサポートをもらうことが記載されている 【企画時】 生成AIのリスクについての規定・整理※1 各省は、リスクレベルについて、ガイドラインが示す利用範囲・扱うデータの機密性等の観点から判断 各省庁はHigh-Impact AIかどうかの判定をする。その出力が、法的、重要な、拘束力のある、または権利や行動に重大な影響を及ぼす決定や行動の主な根拠となる場合、AIは影響力が大きいと判断 AI影響度評価によるリスクの特定・軽減を実施。重要決定時や設計変更時にも再評価 プロジェクトのリスクを4段階で評価する基準(AIA)を整備。当該評価をプロジェクトの設計フェーズ開始前までに完了させることを要求 リスクマトリクスを用いてリスク評価を行いつつ、最終判断は各省庁で実施。高リスクAIの場合、報告を義務化 【調達時】 調達時のチェック項目の整理 調達時の確認事項(例:入出力データ等の適切な管理、有害情報の出力制御等)について整理。各省が利用ケースに照らして、実際に確認する事項を判断 連邦政府調達における米国製AIの重要性を取り上げている。各省庁は要件と契約条件を明確化するために、目的・業務上の効果・システム要件・技術性能等に基づくベンダー評価を強く奨励されている 調達時の検討事項10点(ガバナンスやデータ保護の計画等)とフェーズ別(企画、公募、評価選定、契約・継続管理)の留意事を整理 開発・調達時に事業の影響評価を実施することとしており、評価項目についても整理 契約時に考慮すべき観点を5つ(AIの倫理原則、明確な説明責任、データの透明性、情報資産へのアクセス、AIのパフォーマンステスト)に整理。AI技術の急速な変化によるリスクへの対応等を求める。また、AI調達契約書の参考テンプレートを公開(任意使用) 調達について政府内の専門機関が相談を受付。汎用的な既存行政AIサービスの優先検討を求めつつ、政府認定企業の製品やサービスからも選択可能。 【運用時】 リスクケース・インシデントへの対応ルール リスクケース発生時の対応事項について整理。提供者がインシデントの内容や行う対応等について、AI統括責任者及びアドバイザリーボードに報告。 リスクケース・インシデントへの対応ルールの明記はなし。ただ、AIの性能が適切なレベルに達していない場合の使用の中止を求める規定が存在 起こり得るAIのサイバーセキュリティ事象とインシデント事象について整理の上、対応計画の策定を義務化 ※ カナダの政府横断のガバナンスについては、上記のような規範的な記載はあるものの、具体的な体制やCAIO等の役割の言及がないため、“具体的な規定なし”としている 22
戻る
デジデジタル庁2025年9月
先進的AI利活用アドバイザリーボード 第1回 会議資料p.38/79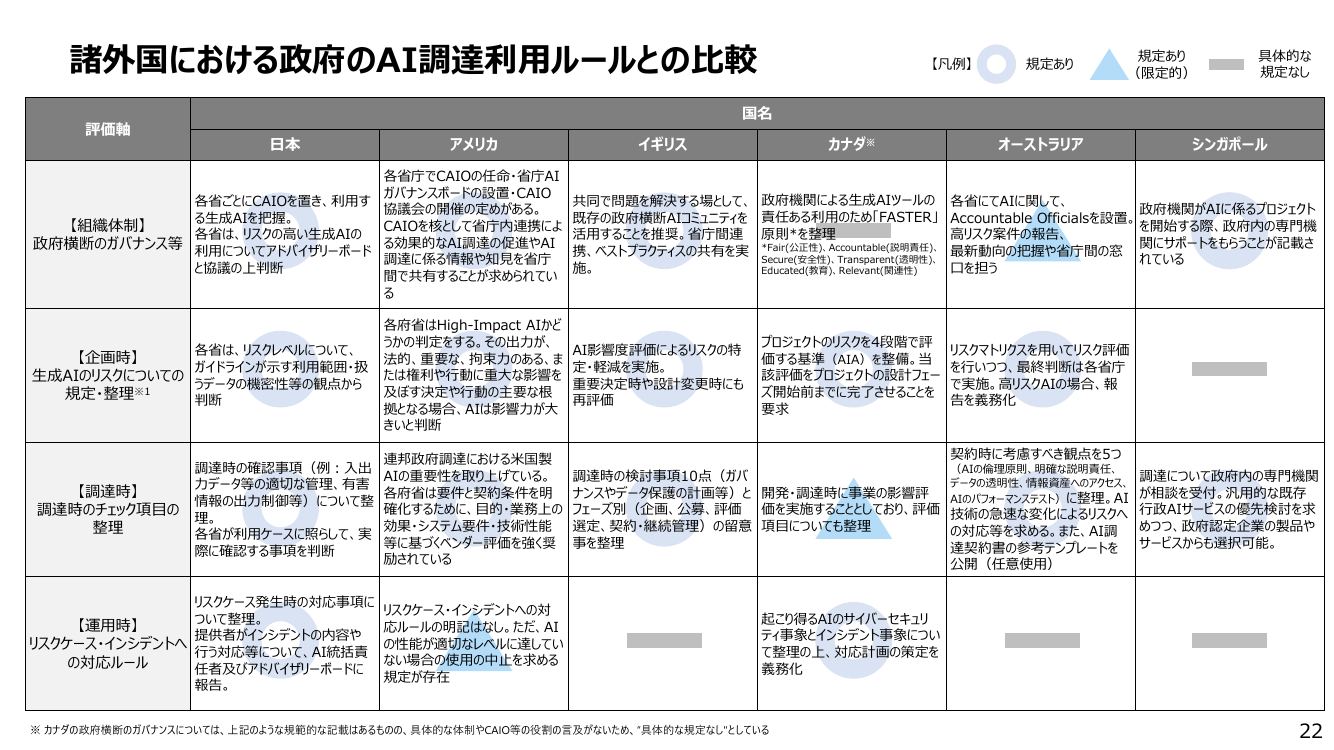
38 / 79